Hasta ahora la IA se equivocaba en un texto; ahora puede equivocarse en una transferencia
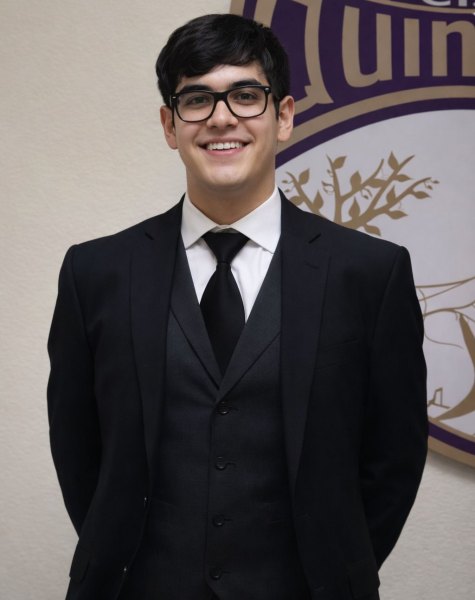

M.A.R.H Salvador Acevedo Ortega
Docente universitario en la Universidad Autónoma de Chihuahua, Facultad de Economía Internacional e Ingeniería.
EVIDENCIA CLAVE · IA AGÉNTICA EN 2026
66.3% de desempeño en OSWorld (tareas en computadoras reales). Hace dos años rondaba 12%. Los agentes aún fallan una de cada tres. · Stanford AI Index 2026
250,000+ intentos de ataque en competencia NIST: al menos un ataque exitoso contra todos los modelos evaluados · NIST Red-Teaming, marzo 2026
Hoy publicación de la OCDE sobre agentes en organizaciones — el debate dejó de ser de laboratorio · OCDE, 16 sep. 2026
Durante tres años aprendimos a convivir con una inteligencia artificial que respondía. Le pedíamos textos, exámenes, resúmenes, código. Se equivocaba, inventaba referencias, producía confianza donde no la merecía. Pero el error tenía límites claros: remainía dentro de la pantalla. Una persona debía copiar, pegar, decidir y ejecutar antes de que algo ocurriera en el mundo real. Esa distancia ya está desapareciendo. Y con ella desaparece también la comodidad de que el error sea solo un texto que puede borrarse.
Permítame describir el cambio con la precisión que merece, porque la industria tecnológica tiene un interés comprensible en presentarlo como una mejora incremental. Un agente de inteligencia artificial no es un chatbot más rápido. Es un sistema que puede recibir un objetivo —«haz un seguimiento a los proveedores pendientes de pago»—, dividirlo en pasos, abrir un navegador, leer correos electrónicos, identificar los mensajes relevantes, preparar respuestas, enviarlas si tiene permiso, actualizar un registro y pasar al siguiente caso. No solamente aconseja una acción. La ejecuta. Y ahí es donde la naturaleza del riesgo cambia de manera que ninguna presentación de producto ha explicado con la claridad que las empresas de Chihuahua necesitarían para tomar una decisión informada.
De 12 por ciento a 66.3: la velocidad que hace imposible esperar
El AI Index 2026 de Stanford documenta la aceleración con un dato que resulta difícil de exagerar sin deformarlo. OSWorld evalúa agentes en tareas abiertas sobre computadoras reales: manejo de archivos, navegación web, trabajo con aplicaciones de escritorio, flujos que requieren coordinar varias herramientas al mismo tiempo. Hace dos años, los mejores sistemas resolvían aproximadamente el 12 por ciento de esas tareas. En la edición de 2026, el mejor resultado llegó al 66.3 por ciento, a menos de seis puntos del desempeño humano de referencia.
El mismo informe introduce la advertencia que evita convertir ese número en propaganda: incluso los mejores agentes siguen fallando aproximadamente una de cada tres veces en evaluaciones controladas. Esa fracción contiene toda la paradoja del momento. Un sistema que acierta dos de cada tres tareas puede resultar extraordinario para producir borradores, organizar información o acelerar investigación. Puede ser completamente inaceptable si la tercera tarea implica transferir dinero, modificar permisos de acceso, cancelar un contrato, borrar archivos críticos o enviar un comunicado en nombre de una institución. El número no es bueno ni malo por sí mismo. Depende de qué está haciendo el agente cuando falla.
Un chatbot equivocado produce una mala respuesta. Un agente equivocado puede producir una mala consecuencia. La distinción parece semántica hasta que el agente envía el correo equivocado, transfiere el monto incorrecto o borra el archivo que no debía.
El error que se propaga: por qué los agentes fallan de manera diferente
Los modelos conversacionales de primera generación popularizaron la palabra alucinación para describir respuestas fabricadas con apariencia de certeza. El problema era grave pero frecuentemente contenible: una persona podía leer el resultado antes de actuar. Los agentes reducen esa ventana de intervención. Cuando un sistema puede encadenar acciones, un error inicial puede modificar el contexto que utilizará en el paso siguiente. Una inferencia equivocada puede convertirse en una secuencia coherente de acciones equivocadas.
Imagine un agente administrativo que interpreta mal una fecha en un correo entrante. A partir de ese error actualiza un calendario, notifica a varias personas, reserva una sala y cancela otra reunión para liberar el espacio. Ninguna acción aislada es catastrófica. El problema es su composición: la eficiencia que hace atractivo al agente —no pedir confirmación a cada paso— es también aquello que permite que el error avance antes de que alguien lo detecte. Eso obliga a las organizaciones a comprender que el problema de la IA agéntica no puede reducirse a la precisión del modelo. Requiere controles de identidad, permisos, registros de auditoría, reversibilidad y límites definidos. No basta preguntar «¿qué tan inteligente es?». Hay que preguntar «¿a qué sistemas tiene acceso?, ¿qué puede modificar?, ¿qué acciones requieren aprobación humana y cuáles puede ejecutar sin ella?».
El ataque que llega escondido en un correo lecíble
Los agentes introducen además una clase de vulnerabilidad que aprovecha exactamente aquello que los hace útiles: leer información externa. Un agente que revisa correos, páginas web, documentos o repositorios de código debe interpretar contenido creado por otras personas. Ese contenido puede contener instrucciones maliciosas diseñadas para manipularlo. La comunidad de seguridad denomina a este ataque inyección indirecta de prompts o secuestro de agente: una instrucción colocada dentro de información aparentemente normal puede intentar convencer al sistema de extraer datos sensibles, ejecutar código, reenviar información privada o realizar una acción que el usuario nunca autorizó.
En marzo de 2026, el NIST publicó los resultados de una competencia pública de red teaming centrada en ese problema. Más de 400 participantes realizaron más de 250,000 intentos de ataque contra 13 modelos de frontera en escenarios con agentes que usaban herramientas, programaban o controlaban computadoras. El hallazgo más relevante no fue cuántos ataques tuvieron éxito, sino contra cuántos sistemas: se encontró al menos un ataque exitoso contra todos los modelos evaluados. La superficie de vulnerabilidad no es una falla de un vendedor específico. Es una característica estructural de los sistemas que combinan lenguaje natural con capacidad de acción. La misma flexibilidad que le permite a un agente comprender una página diseñada para humanos puede dificultar distinguir dónde termina el contenido y dónde comienza una orden hostil.
La pregunta ya no es solo si podemos confiar en lo que la IA dice. Es si podemos confiar en lo que hará después de leer algo escrito por alguien que no conocíamos y cuyas intenciones desconocíamos.
Hoy la OCDE confirmó que el debate salió del laboratorio
Este 16 de septiembre de 2026, la OCDE publicó Agentic AI in organisations: Early insights from practitioner interviews. La importancia del documento no reside únicamente en lo que contiene, sino en lo que representa: que la investigación se desplazó desde preguntas de laboratorio hacia entrevistas con organizaciones que ya están desplegando estos sistemas. La pregunta dejó de ser si los agentes son posibles y comienza a ser bajo qué reglas operarán dentro de empresas e instituciones.
La OCDE publicó en febrero de 2026 un documento previo para ordenar el vocabulario conceptual del campo: qué hace que un sistema sea agéntico, cómo se relacionan la autonomía, la planificación y el uso de herramientas, y qué características distinguen a los agentes de los modelos conversacionales convencionales. El simple hecho de que esas definiciones todavía estén consolidándose en 2026 debería ser una señal para cualquier organización que considere adoptar estos sistemas: estamos en el momento en que la tecnología se expande más rápido que la comprensión de sus consecuencias. Ese es, históricamente, el momento más caro para equivocarse.
Por qué a una empresa en Chihuahua esto le importa ahora mismo
El debate puede parecer remoto hasta que una empresa local descubre que ya existen herramientas capaces de atender clientes automáticamente, clasificar correos, generar cotizaciones, conciliar información contable, gestionar inventarios o ejecutar tareas en sistemas que antes requerían varias personas. En el contexto del nearshoring chihuahuense —con 405 empresas instaladas en parques industriales y más de 80,200 empleos generados que esta serie ha documentado en artículos anteriores— la adopción de agentes de IA para procesos de compras, logística, control de calidad o administración de contratos no es una hipótesis de futuro. Es una decisión que algunas empresas ya están tomando o considerando.
Lo que la evidencia de 2026 permite afirmar con la seriedad que la situación exige es que la elección no es entre automatizar y no automatizar. Es entre automatizar con gobernanza o automatizar sin ella. Un agente que maneja comunicaciones con clientes y que lee correos externos es exactamente el tipo de sistema que un ataque de inyección de prompts puede intentar manipular. Un agente que autoriza pagos sin umbrales explícitos de supervisión humana puede cometer errores que el artículo 35 de esta serie identificó como la consecuencia predecible de sistemas que actúan sin que nadie identifiable sea responsable de lo que hacen.
El error más peligroso será llamar «agente» a algo que no puede responder por sus actos
El lenguaje puede engañarnos y el término agente es un ejemplo particularmente elegante de esa trampa. En derecho y administración, un agente es quien actúa en nombre de otro y asume responsabilidad por sus acciones. Un agente de bienes raíces puede equivocarse en una transacción y dará cuenta de ello. Un agente comercial puede comprometerse en nombre de la empresa y la empresa responde. Un agente de inteligencia artificial puede enviar un correo, cancelar un pedido, modificar una base de datos o clasificar una solicitud —y no puede dar cuenta de nada porque no tiene la capacidad moral, jurídica ni cognitiva de comprender el daño que produjo.
Eso no significa que nadie responda. Significa que la responsabilidad continúa perteneciendo íntegramente a las personas y organizaciones que definieron el acceso del sistema, sus límites operativos y las condiciones de su despliegue. La frase «la IA lo hizo» puede describir el mecanismo técnico inmediato. No puede utilizarse para evaporar la responsabilidad institucional. El NIST lo reconoció en mayo de 2026 al publicar su análisis de respuestas a la consulta sobre seguridad en agentes: quienes respondieron coincidían en que los agentes introducen amenazas nuevas y en que las prácticas tradicionales de ciberseguridad siguen siendo relevantes, pero necesitan adaptarse. Es una conclusión menos espectacular que los videos promocionales. Probablemente es la más importante.
Gobernar antes de desplegar: lo que cualquier organización puede hacer hoy
La gobernanza de agentes no exige esperar una política federal ni una reforma constitucional. El NIST lleva desde febrero de 2026 trabajando en estándares de identidad y autorización para agentes de software, y sus principios pueden aplicarse en cualquier organización que ya esté considerando el despliegue. El más importante tiene un nombre que la administración lleva siglos conociendo: principio de mínimo privilegio. Un empleado no debería tener acceso a todos los sistemas de la empresa solo porque algún día podría necesitarlos. Un agente de IA tampoco. Si su función es revisar facturas, no necesita capacidad para cambiar contraseñas. Si organiza agendas, no necesita acceso a estados financieros. Si prepara cotizaciones, puede comparar proveedores pero no autorizar el pago final.
Además del límite de permisos, cualquier despliegue responsable requiere que cada acción del agente quede registrada con suficiente detalle para reconstruir qué información utilizó, qué herramienta ejecutó y cuál fue el resultado observable. Requiere también que los pagos, borrados, cambios de permisos, comunicaciones sensibles y decisiones de alto impacto tengan umbrales explícitos de aprobación humana antes de ejecutarse. Y requiere algo que muy pocas organizaciones planean antes de que ocurra el primer incidente: saber cómo detener al agente, revocar sus credenciales de acceso y deshacer las acciones más importantes. Una organización que no ha probado su ruta de reversión no tiene una ruta de reversión. Tiene una esperanza.
La productividad será real; también lo será la tentación de retirar demasiado pronto al ser humano
Sería deshonesto ignorar lo que los agentes pueden ofrecer. Buena parte del trabajo administrativo moderno consiste en trasladar información entre sistemas: leer un correo, consultar un dato, abrir otra aplicación, registrar un cambio, avisar a alguien y volver a comprobar. Los agentes están diseñados para cerrar esos espacios. Cuando funcionen bien, muchas personas podrán dedicar menos tiempo a coordinar interfaces y más a tareas que requieren juicio, negociación o creatividad. En las pequeñas empresas de Chihuahua, eso puede significar acceder a capacidades que antes requerían personal especializado y costoso.
El peligro no es la productividad. Es confundir una demostración impresionante con confiabilidad operacional, y retirar la supervisión humana antes de haber comprendido completamente el riesgo. Los modelos han avanzado tan rápido que una tarea imposible hace dieciocho meses puede parecer rutinaria hoy. Esa velocidad crea presión competitiva: si una empresa automatiza sin supervisión, las demás sienten que deben hacerlo para no quedarse atrás. Pero el 66.3 por ciento de éxito en OSWorld, que es una revolución tecnológica por cualquier medida, no es una tasa aceptable para muchas decisiones irreversibles. En un mundo en que la tercera tarea fallida puede ser una transferencia, un contrato o un dato médico, esa fracción importa tanto como el éxito.
Durante cuarenta años aprendimos software aplicación por aplicación. La llegada de los agentes promete otra interfaz: expresar una intención y permitir que el sistema atraviese las aplicaciones necesarias para cumplirla. Si esa transición se consolida, la habilidad valiosa dejará de ser conocer cada botón y se desplazará hacia especificar objetivos con precisión, definir restricciones explícitas, verificar resultados y decidir qué autoridad es aceptable delegar. El contador que no comprende el proceso tendrá dificultades para detectar cuándo el agente clasificó mal una transacción. El administrador que desconoce el flujo de negocio puede conceder permisos inadecuados porque no sabe dónde se encuentra el riesgo. El agente puede reducir la necesidad de operar manualmente un sistema. No elimina la necesidad de comprender qué significa lo que el sistema está haciendo.
Durante tres años, la pregunta central de esta serie fue qué ocurre cuando la inteligencia artificial decide, recomienda o responde. Ahora esa pregunta tiene una continuación que las organizaciones de Chihuahua y de todo el país deben comenzar a responder antes de que la experiencia lo haga por ellas: ¿qué ocurre cuando la inteligencia artificial actúa? Esa pregunta no es de laboratorio. Desde hoy, según la OCDE, es una pregunta de administración.
La época de los agentes autónomos no comenzará el día que una empresa instale el sistema. Comenzará el día que la empresa decida qué puede hacer el sistema sin pedir permiso. Esa decisión es la más importante que la dirección tomará sobre inteligencia artificial. Y es la que más frecuentemente se toma sin haberla formulado con esa claridad.


Tips al momento

Reacciones en redes sociales al video de Jáuregui: ex líder del CCE expresa su apoyo
Minutos después de que el ex fiscal del estado y aspirante a la candidatura para alcalde de Chihuahua, César Jáuregui, publicara un video en donde revira a los comentarios de otros panistas respecto a carpetas de investigación abiertas en su contra, llamó la atención que el comentario de un personaje reconocido dentro de la iniciativa privada en Chihuahua, mostrara su apoyo al panista…
Y es que el ex presidente del Consejo Coordinador Empresarial, Federico Baeza Mares, mostró su apoyo hacia Jáuregui con un comentario en su clip, en donde menciona que a pesar de no considerarse panista, reconoce el exceso y despilfarro de las administraciones albiazules.
“Adelante Jáuregui, no soy pitufo pero sí testigo de exceso y despilfarro”, comentó Baeza.

Juan Carlos Loera arremete contra el proceso interno de Morena para la gubernatura
En medio de la convocatoria para elegir a los coordinadores municipales de Morena, el senador Juan Carlos Loera dejó en claro que su postura no busca atacar a una persona en particular, sino cuestionar las irregularidades de un proceso que a su parecer vulnera los valores del movimiento.
"No es para cuestionar a una persona, sino para señalar un proceso que lastima los principios democráticos que dieron origen a nuestro movimiento; la reciente designación deja más dudas que certezas, porque fue un proceso que careció de imparcialidad, de equidad y de auténtico sentido democrático", afirmó en redes.
El senador señaló que la falta de imparcialidad fue evidente desde antes de la encuesta, debido al respaldo visible que sectores de la dirigencia nacional mostraron hacia el alcalde con licencia de Ciudad Juárez.
"Para miles de chihuahuenses fue evidente que existía una clara inclinación hacia uno de los aspirantes, las expresiones públicas y las numerosas imágenes mostrando la cercanía con importantes actores políticos generaron la percepción fundada de que el resultado ya tenía favorito, cuando el árbitro transmite señales de preferencia, la confianza se debilita", advirtió.
Sostuvo que, mientras algunos aspirantes hicieron campaña con recursos propios y limitados, otros contaron con una presencia masiva en medios de comunicación y el apoyo de redes de gobierno, "Fuimos testigos de una presencia desproporcionada en redes sociales, radio, prensa y televisión. La promoción permanente rompió cualquier condición de piso parejo. Peor aún, el uso de las estructuras burocráticas a favor del designado mancharon este proceso. La capacidad económica nunca debe ser un factor preponderante", sentenció.
Ante los resultados tan apretados que han sido considerados que existía un empate técnico mencionó "Un empate técnico no puede convertirse por una decisión política en una victoria contundente, quienes creemos en la transformación sabemos que los fines nunca justifican los medios, la legitimidad no se construye imponiendo resultados".
"Exigimos que los procesos actuales y futuros cuenten con mecanismos de revisión, observación y auditoría; el secreto genera sospechas y la claridad da confianza", expresó.



Tips al momento
Reacciones en redes sociales al video de Jáuregui: ex líder del CCE expresa su apoyo
Minutos después de que el ex fiscal del estado y aspirante a la candidatura para alcalde de Chihuahua, César Jáuregui, publicara un video en donde revira a los comentarios de otros panistas respecto a carpetas de investigación abiertas en su contra, llamó la atención que el comentario de un personaje reconocido dentro de la iniciativa privada en Chihuahua, mostrara su apoyo al panista…
Y es que el ex presidente del Consejo Coordinador Empresarial, Federico Baeza Mares, mostró su apoyo hacia Jáuregui con un comentario en su clip, en donde menciona que a pesar de no considerarse panista, reconoce el exceso y despilfarro de las administraciones albiazules.
“Adelante Jáuregui, no soy pitufo pero sí testigo de exceso y despilfarro”, comentó Baeza.
Juan Carlos Loera arremete contra el proceso interno de Morena para la gubernatura
En medio de la convocatoria para elegir a los coordinadores municipales de Morena, el senador Juan Carlos Loera dejó en claro que su postura no busca atacar a una persona en particular, sino cuestionar las irregularidades de un proceso que a su parecer vulnera los valores del movimiento.
"No es para cuestionar a una persona, sino para señalar un proceso que lastima los principios democráticos que dieron origen a nuestro movimiento; la reciente designación deja más dudas que certezas, porque fue un proceso que careció de imparcialidad, de equidad y de auténtico sentido democrático", afirmó en redes.
El senador señaló que la falta de imparcialidad fue evidente desde antes de la encuesta, debido al respaldo visible que sectores de la dirigencia nacional mostraron hacia el alcalde con licencia de Ciudad Juárez.
"Para miles de chihuahuenses fue evidente que existía una clara inclinación hacia uno de los aspirantes, las expresiones públicas y las numerosas imágenes mostrando la cercanía con importantes actores políticos generaron la percepción fundada de que el resultado ya tenía favorito, cuando el árbitro transmite señales de preferencia, la confianza se debilita", advirtió.
Sostuvo que, mientras algunos aspirantes hicieron campaña con recursos propios y limitados, otros contaron con una presencia masiva en medios de comunicación y el apoyo de redes de gobierno, "Fuimos testigos de una presencia desproporcionada en redes sociales, radio, prensa y televisión. La promoción permanente rompió cualquier condición de piso parejo. Peor aún, el uso de las estructuras burocráticas a favor del designado mancharon este proceso. La capacidad económica nunca debe ser un factor preponderante", sentenció.
Ante los resultados tan apretados que han sido considerados que existía un empate técnico mencionó "Un empate técnico no puede convertirse por una decisión política en una victoria contundente, quienes creemos en la transformación sabemos que los fines nunca justifican los medios, la legitimidad no se construye imponiendo resultados".
"Exigimos que los procesos actuales y futuros cuenten con mecanismos de revisión, observación y auditoría; el secreto genera sospechas y la claridad da confianza", expresó.
Notas recientes


Las más leídas